 English
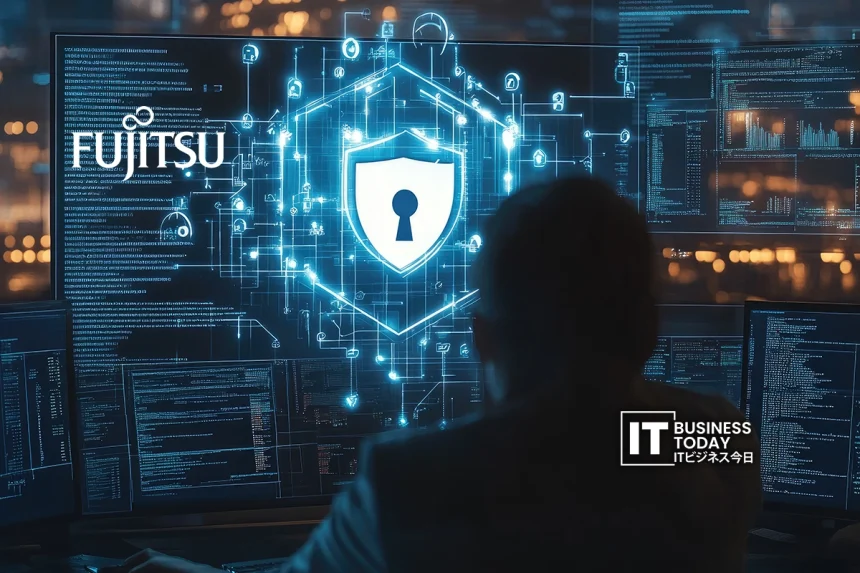
脅威インテリジェンスと脅威ハンティングを組み合わせ、重要インフラ事業者のサイバーリスクを低減する
富士通株式会社は、2026年9月25日より、サイバー攻撃の兆候の検知から調査、対応に至るまで、顧客を包括的に支援する新たなセキュリティサービスの提供を開始すると発表した。 富士通のサイバーセキュリティに関する専門知識を活用し、本サービスはダークウェブの監視、アタックサーフェス管理[1]、脅威ハンティング[2]を組み合わせることで、顧客環境における潜在的なサイバーリスクを先制的に特定し、効果的な対策の策定と実施を支援する。 ダークウェブの脅威インテリジェンスおよび攻撃対象領域管理機能を提供するため、富士通は、高度な脅威インテリジェンスを提供する株式会社KELA[3]とのMSSP(マネージド・セキュリティ・サービス・プロバイダー)および再販契約に基づくソリューションを活用し、より精緻なリスク可視化と迅速な対策決定を可能にする。 日本政府主導の積極的サイバー防衛の取り組みを支援する本サービスにより、企業や組織は、攻撃発生後の対応に重点を置く従来の事後対応型アプローチから脱却し、サイバー防衛能力を強化することができる。サイバー攻撃の初期兆候を特定し、被害が発生する前に予防措置を講じることで、組織はサイバーセキュリティ体制全体とレジリエンスを向上させることができる。.
背景
近年、サイバー攻撃はますます高度化・複雑化している。企業には、従来の防御のように攻撃発生後に 대응するだけでなく、攻撃の兆候を事前に検知し、被害が発生する前に対策を講じるような、先制的な防御体制の構築が求められている。 日本政府は「アクティブ・サイバー・ディフェンス」を推進しており、重要インフラ事業者をはじめとする組織にとって、サイバー攻撃の前兆や兆候を早期に検知し、被害を未然に防ぐ体制を構築することがますます重要になっている。しかし、多くの企業は、社内環境の監視だけでは特定できないサイバーリスクへの対応に課題を抱えている。 攻撃の前兆を検知するには、一般にはアクセスできないダークウェブからの脅威情報を継続的に収集・分析し、自社への影響を評価するとともに、インターネットに公開されている資産やシステムを継続的に監視することが不可欠だ。とはいえ、これらの対策を実施するために必要な高度な専門知識や人材を確保することは容易ではない。 さらに、脅威情報を実際の対策に結びつけるには、顧客環境を調査・分析して侵害の有無を確認し、適切な対応を実施する必要があるが、これが企業にとって、こうした体制を構築する上での大きな課題となっている。.
サービス概要
本サービスは、ダークウェブ監視、アタックサーフェス管理、脅威ハンティングの3つの機能グループで構成されている。 富士通のセキュリティ専門家が、各機能によって特定されたリスクや脅威を分析し、被害拡大を防ぐための対策を提案するとともに、継続的な監視と運用を支援する。脅威の発見から分析、初期対策の立案に至るまで包括的なサービスを提供することで、富士通はサイバー攻撃への早期対応能力の強化とサイバーレジリエンスの向上に貢献する。.
– ダークウェブの監視
富士通は、KELAがダークウェブ上のアンダーグラウンドフォーラム[4]や攻撃者コミュニティから収集した脅威インテリジェンスを活用し、顧客に関連する漏洩した認証情報や攻撃の兆候について調査、監視、分析を行う。さらに、富士通は自社のサイバーセキュリティに関する専門知識を用いてこれらの調査結果の影響を評価し、必要な対策を支援する。.
– 攻撃対象領域の管理
富士通は、KELAの脅威インテリジェンスと富士通の専門知識を活用し、インターネット上にさらされている顧客の資産を継続的に特定するとともに、脆弱性や悪用可能性を可視化する。さらに、富士通はその分析結果をもとに、顧客にとって優先度の高いリスクを特定し、対策の策定を支援する。.
– 脅威ハンティング
富士通のホワイトハットハッカーチーム「Uvance Wayfinders」は、顧客システムに残っている監視データやクラウド監査ログを分析することで、アラートを発生させないものなど、既存の監視環境では検知が困難な脅威を調査する。これは、レッドチーム[5]テストを通じて得られた実際の攻撃手法に関する知見と、豊富な対応経験に基づいている。 富士通は、発見された脅威への初期対応を支援し、顧客システムが侵害されているかどうかを評価するほか、ログの収集・保存システムの評価および検証も行います。.
今後の予定
富士通はこのサービスを通じて、企業のサイバー防御能力の向上を支援する。 今後、富士通は本サービスの提供を通じて得た知見を活用し、脅威分析や対策提案をさらに高度化・自動化する。さらに、2026年10月に運用を開始する「サイバーセキュリティ・ナーブセンター」との連携を通じて、平時から緊急時までの包括的なサポートを提供し、サイバーセキュリティサービスを強化していく。.
[1] 攻撃対象領域の管理:
インターネットに公開されている外部資産を継続的に調査・監視し、セキュリティリスクを管理する方法。.
[2] 脅威ハンティング:
システム内に残存する通信、認証、およびファイルアクセス記録を分析することにより、組織内におけるサイバー攻撃の兆候、侵入経路、および内部からの侵害の可能性を調査する方法である。.
[3] KELA株式会社:
本社:東京都港区;執行役員兼COO:広川裕司。.
[4] アンダーグラウンドの掲示板:
「アンダーグラウンド・コミュニティ」とも呼ばれるこれらは、サイバー犯罪者やハッカーのための会員制コミュニティや掲示板であり、主にダークウェブやディープウェブ上に存在し、一般的な検索エンジンからはアクセスできない。.
こちらもご覧ください: 北国銀行、新たなログイン詐欺検知ツールを導入した
[5] レッドチーム:
実際の攻撃者になりきって、組織のセキュリティをテストする模擬攻撃チーム。.
富士通について
Fujitsu’s その目的は、イノベーションを通じて社会における信頼を築き、世界をより持続可能なものにすることだ。世界中の顧客から選ばれるデジタルトランスフォーメーションのパートナーとして、当社の10万人の従業員は、人類が直面する最大の課題の解決に取り組んでいる。 当社の幅広いサービスとソリューションは、AI、コンピューティング、ネットワーク、データ・セキュリティ、そしてコンバージング・テクノロジーの5つの主要技術に基づいており、これらを統合することでサステナビリティ・トランスフォーメーションを実現している。 富士通株式会社は、2026年3月31日に終了した会計年度において、連結売上高3.5兆円(1兆5230億米ドル)を計上し、市場シェアにおいて引き続き日本を代表するデジタルサービス企業としての地位を維持している。.
 日本語